Agenter Shipgate: deterministisk sammanslagningsport för säkerhetskontroller av agentkapabiliteter
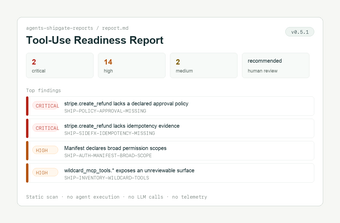
Agents Shipgate, utvecklad av ThreeMoonsLab, är en deterministisk sammanslagningsport som granskar förändringar i agenters kapabiliteter. Den utför lokal-först, statiska "Tool-Use Readiness"-granskningar för att flagga osäkra utvidgningar av verktyg eller behörigheter innan sammanslagningar sker. Appen skannar verktygsytor, scheman, omfattningar och godkännandepolicys och integreras i utvecklararbetsflöden via en plattformsoberoende CLI och CI-krokar. Avsedda användare är utvecklare, AI-ingenjörer och säkerhetsteam som implementerar agentiska arbetsflöden som behöver ett säkerhetslager före sammanslagningar.
Vilka uppgifter du kan lita på att Shipgate verkställer
Shipgate inspekterar deklarerade verktygsytor, scheman, omfattningar och godkännandepolicys för att upptäcka riskabla kapabilitetsförändringar eller policysluckor. Dess analys inkluderar undertryckningsimmuna kontroller som förhindrar agenter från att kringgå CI genom att ta bort konfigurationsfiler. Stödda ytor inkluderar många vanliga agentgränssnitt, så granskningar täcker flera deklarationsformat snarare än en enda leverantörsspecifik layout. Kontrollern riktar sig mot förändringar som ändrar en assistents behörighetsmodell eller verktygsuppsättning.
Hur deterministisk analys påverkar beslutskonsekvens
Den underliggande beslutsmotorn utvärderar kod statiskt och producerar upprepningsbara, miljöoberoende bedömningar som minskar variationen mellan utvecklarmaskiner och CI-körningar. Eftersom motorn inte exekverar agentkod eller anropar externa modeller under analysen, förblir resultaten konsekventa över körningar. När skannern identifierar en hög-risk tillägg, dirigerar policylogiken förändringen för mänsklig granskning istället för att tillåta en automatiserad sammanslagning, vilket bevarar en människa-i-loopen kontrollpunkt.
Var den statiska metoden begränsar synligheten
Endast statisk analys lämnar körbeteenden och dynamiskt genererad kod utanför Shipgates räckvidd. Utvecklaren noterar att dynamisk kodutvinning är ett aktivt arbetsområde och projektet är i en pre-1.0 beta-stadium, så täckningen för endast körningsartefakter förbättras fortfarande. Team bör därför betrakta resultatet som rådgivande och para det med körningsövervakning eller manuella granskningar för kontextberoende säkerhetsbeslut.
Hur det passar in i ingenjörsarbetsflöden och integritetskontroller
Shipgate installeras som en plattformsoberoende CLI (installationsbar via pipx eller uv) och integreras i CI-pipelines så att ingenjörer kan köra lokala kontroller innan de gör en commit. Produkten är utformad för att analysera förändringar lokalt utan att göra nätverksbaserade LLM-anrop som standard, vilket minskar exponeringen av kod och scheman för externa tjänster. Primära användare är utvecklings- och säkerhetsteam som införlivar kodningsagenter i automatiserade arbetsflöden och behöver sammanslagnings-tidsstyrning.
Använd Shipgate som ett förhandsgranskningslager för styrning, inte som en enda säkerhetskontroll
Shipgate är ett praktiskt styrningslager för team som låter kodningsagenter modifiera assistentens kapabiliteter, vilket erbjuder konsekventa, upprepade kontroller för att minska risken vid sammanslagning. Eftersom projektet fortfarande är i pre-1.0 beta och viss dynamisk extraktion fortfarande utvecklas, behandla appen som en automatiserad rådgivare snarare än en enda säkerhetskontroll och kombinera dess utdata med körning övervakning och mänsklig granskning för höginsatsändringar.